목차
안녕하세요 IT몽상가입니다.
리눅스 보안에 두번째 중 분류인 파일 및 디렉토리 관리에 대해서 알아보고 있는데요.
이번에 확인해보고자 하는 항목은 “$HOME/.rhosts, hosts.equiv 사용 금지” 항목인데요.
r-command(rlogin, rsh 등)를 제한하는 점검 항목인데요.
r-command(rlogin, rsh 등)를 관리하는 파일을 사용하지 못하게 하는것이라고 생각하면 될 거 같습니다.
* r-command(rlogin, rsh 등) : 인증 없이 관리자의 원격접속을 가능하게 하는 명령어들로 rsh(remsh),
rlogin, rexec 등이 있으며, 포트번호 512,513,514 (TCP)를 사용함
-$HOME/.rhosts, hosts.equiv 사용 금지 내용 및 목적
/etc/hosts.equiv 파일 및 .rhosts 파일 사용자를 root 또는, 해당 계정으로 설정한 뒤 권한을 600으로 설정하고 해당 파일 설정에 ‘+’ 설정(모든 호스트 허용)이 포함되지 않도록 설정되어 있는지 점검 하는데요.
r-command(rlogin, rsh 등) 사용을 통한 원격 접속은 인증 없이 관리자 원격접속이 가능하므로 서비스 포트를 차단해야 합니다.
결국 r-command(rlogin, rsh 등) 사용하지 못하게 설정하는 것이라고 생각하면 되는데요,
r-command(rlogin, rsh 등) 는 인증이 없이 원격 접속이 가능하기에 원격접속을 차단 및 허용하는 파일에서 r-command(rlogin, rsh 등) 에서 사용하는 포트를 차단 합니다.
– $HOME/.rhosts, hosts.equiv 사용 금지 보안 위협
rlogin, rsh 등과 같은 r-command의 보안 설정이 적용되지 않은 경우, 원격지의 공격자가 관리자 권한으로 목표 시스템의 임의의 명령을 수행시킬 수 있으며, 명령어 원격 실행을 통해 중요 정보 유출 및 시스템 장애를 유발시킬 수 있습니다.
또한, 공격자 백도어 등으로도 활용될 수 있습니다.
r-command 서비스의 접근통제에 관련된 파일로 권한설정을 미 적용할 경우 r-command 서비스 사용 권한을 임의로 등록하여 무단 사용이 가능하게 됩니다.
해당 서비스는 서버간의 통신을 통해서 별도의 인증 없이 바로 관리자 권한 획득이 가능하기에 현재는 사용하지 못하게 하고 있는데요.
보안적으로 봤을때에는 위험한 기능이기에 절대 사용하지 않는 것이 좋습니다.
– $HOME/.rhosts, hosts.equiv 사용 금지 방법 및 점검 방법
r-command(rlogin, rsh 등)을 사용하지 못하게 하는 것으로 root만 권한을 가지게 하고 있는데요.
진단시 r-command(rlogin, rsh 등)가 사용하게 되어 있다면 일단 취약입니다.
진단 방법은 조금 복잡하긴 하지만 진단 자체는 직관적이라 어렵지는 않습니다.
- SOLARIS, LINUX, AIX, HP-UX
* 설정 방법
etc 폴더에 있는 설정 파일의 권한을 확인합니다.
hosts.equiv 파일, $HOME/.rhosts 파일을 권한을 확인합니다.
하지만 현재 테스트 진행하고 있는 서버에는 해당 파일이 모두 존재하지 않는데요
r-command(rlogin, rsh 등)를 사용하지 않고 있기에 필요하지 않아 생성되어 있지 않은 거 같습니다.
파일이 존재하는 경우 권한 설정이 필요한데요.
권한 설정은 chmod 600 hosts.equiv, chown root:root hosts.equiv 이렇게 변경하면 됩니다.
그리고 최종적으로는 hosts.equiv 파일 설정에 아무나 접속 가능한 설정인 ‘+’ 가 되어 있지 않게 삭제하면 됩니다.
* 점검 방법
점검 방법은 설정 방법과 동일하다고 생각하면 되는데요.
우선 점검해야 하는 파일인 hosts.equiv, $HOME/.rhosts가 소유자가 root, 그룹이 root 그리고 파일 권한이 600으로 되어 있는지 확인하면 됩니다.
모두 잘되어 있다면 마지막으로 파일을 열어봐야 하는데요.
파일에 모두 접속 가능하게 하는 옵션인 ‘+’ 가 존재하는지 확인하면 됩니다.
권한이 잘못되어 있거나 ‘+’가 존재하면 취약으로 보면 됩니다.
– $HOME/.rhosts, hosts.equiv 사용 금지 확인 방법 및 점검 테스트
실제 서버에서 확인해 보겠는데요.
우선 테스트 환경은 제가 작성하였던 VMware 다운로드 및 설치 방법(무료 설치)와 CentOS Linux Containers 설치하기!를 참조하시면 됩니다.
테스트 환경은 CentOS 7 버전에서 진행 됩니다.
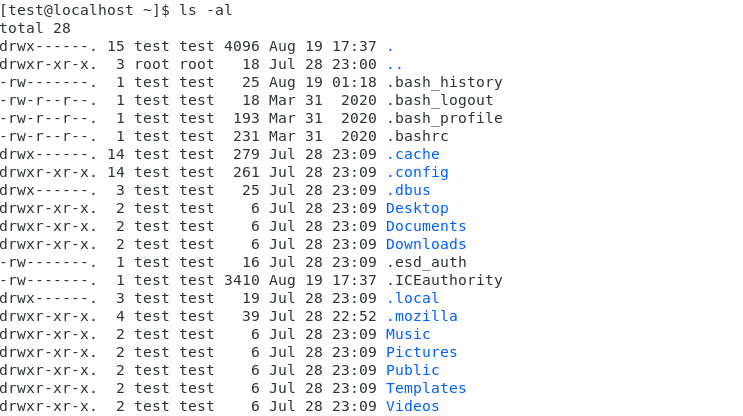
우선 제가 확인한 버전에서는 홈 디렉터리에 우리가 확인해야 하는 파일은 존재하지 않습니다.
그렇기에 etc 폴더만 확인하면 되는데요.

역시 동일하게 해당 파일은 존재하지 않습니다.
그렇기에 점검해야 하는 파일이 존재하지 않기에 양호로 봐도 되는데요.
컨설턴트에 따라 N/A로 하는 경우도 있으나, 취약한 서비스가 돌아가고 있거나 설정 파일 권한이 잘 되어 있는지 확인 하는 항목으로 개인적으로는 양호, 취약 판단이 필요하다고 생각이드네요.
– 마무리
r-command(rlogin, rsh 등)에 대한 관리에 대해서 알아봤는데요.
“$HOME/.rhosts, hosts.equiv 사용 금지” 해당 항목으로 결국 r-command(rlogin, rsh 등)에 대해서 알아봤다고 하는게 맞을거 같습니다.
r-command(rlogin, rsh 등)는 아직 몇가지 진단 항목이 더 존재하는데요.
해당 서비스가 악용되는 경우 심각한 문제가 발생 될 수 있기에 사용하지 못하게 금지되어 있다고 생각하면 될 거 같습니다.