목차
안녕하세요 IT몽상가 입니다.
리눅스 보안의 계정 관리에 대해서 알아보고 있는데요.
이번에 알아보고자 하는 것은 리눅스 보안 계정 관리에 불필요한 계정 제거 입니다.
보안 적인 취약점 부분도 존재하지만 역시 관리적이 부분이 더 많은 점검 항목이라고 할 수 있는데요.
일반적인 시스템이라면 해당 부분이 많이 중요하다고 할 수 있으나, 리눅스 서버이기에 조금 중요도가 떨어진다고 말할 수 있을거 같네요.
그러면 리눅스 보안 계정 관리 불필요한 계정 제거에 대해서 알아보도록 하겠습니다.
– 불필요한 계정 제거 점검 내용 및 목적
리눅스 보안의 계정 관리에 불필요한 계정 제거는 앞서 이야기 드린것 처럼 조금 중요도가 떨어질수 있는데요.
우선 서버이기에 계정을 다수 생성되는 경우가 많지 않습니다. 그렇기에 일반적으로 계정 생성이 편리한 웹이나, 보안 시스템에 비해 조금 떨어진다고 할 수 있는데요.
하지만 관리를 잘못하는 경우에는 치명적일 수 있죠
해당 점검항목의 점검내용은 시스템 계정 중 불필요한 계정이 존재하는지 확인 하는 것으로, 퇴직이나 전직 또는 휴직 등의 이유는 이제 사용하지 않는 계정이 존재하는 확인 하는 것입니다.
이슈가 생기는 경우 바로 계정을 삭제하므로써, 이제 권한이 존재하지 않는 사용자가 접속 하지 못하도록 관리하는 것이라고 생각 하면 됩니다.
– 불필요한 계정 제거 보안 위협
서버의 특성에 따라 중요도가 조금 떨어질 수 있다고 이야기 드리긴 했는데요.
하지만 잘못되는 경우 파급력이 어마어마 할 수 있습니다.
보안 사고 중에 퇴직자의 계정을 삭제하지 않아 퇴직 후에도 서버에 접속이 가능하여 보안 사고가 발생하는 경우도 있었는데요.
이처럼 계정을 그때 그때 삭제하지 않는 경우 불법적인 접근을 통해 보안 사고로 이어질수 있으며, 관리적이 측면으로 보자면 허가 받지 못한자가 계정을 생성하는 것도 확인 할 수 있는데요.
이부분이 관리적이 측면도 있다고 말씀 드린 것입니다. 계정을 불법적으로 생성하는 경우 불필요한 계정 제거를 위해 주기적이 검토를 통하여 불법적인 계정 생성을 확인 할 수 있는데요.
물론 서버에 접속은 쉽지 않으나, 접속하는 경우 파급력이 상당하기에 주기적이 점검은 필수라고 할 수 있습니다.
– 불필요한 계정 제거 설정 방법 및 점검 방법
불필요한 계정 제거 방법은 다양하게 생각해야 하는데요.
기준을 설정하고 기준에 따라 삭제 여부를 판단하면 되는데요.
기본적으로 90일 이상 접속하지 않은 계정을 불필요 계정으로 판단하는 경우가 많이 있습니다.
이유는 우리가 지금 점검하는 리눅스 보안 점검항목에 패스워스 변경 주기가 90일로 되어 있기에 90일 동안 접속이 없어서 패스워드를 변경하지 않는 경우 해당 계정을 관리되고 있지 않다고 보는 것이죠
그렇기에 기준점을 잡아서 계정을 확인하면 되는데요.
컨설팅을 나가는 경우는 앞서 이야기 드린 것들을 확인 할 수 없기에 로그를 확인 하는 경우도 있습니다.
- SOLARIS, LINUX, AIX, HP-UX
* 설정 방법
#cat /etc/passwd 파일에 계정을 확인 합니다. UID 500 또는 1000 이후가 사용자 계정으로 볼 수 있는데요.
그렇다고 사용자 계정만 설정하는 것이 아니라 기본 계정도 확인 필요한데요.
계정을 바로 삭제하지는 않고 로그인을 차단하거나 사용하지 못하도록 설정하는 것이 좋습니다.
우선 500 또는 1000대 이후 계정은 일반적으로 사용자 계정이기에 시스템과 연관 있는 경우가 많지 않으나, 500 또는 1000대 이전의 경우 시스템 계정으로 어디서 어떻게 사용되는지 알 수 없기에 일단 로그인을 하지 못하도록 설정하는 것이 좋습니다.
* 점검 방법
우선 계정을 먼저 확인 하는데요.
etc/passwd 파일에 계정을 확인 합니다.
확인한 계정 중에 최근 로그인하지 않은 계정 및 의심스러운 계정을 로그에서 확인하는데요.
버전에 따라 조금씩 위치는 다르지만 기본적으로 로그의 위치는 아래와 같습니다.
#cat /var/adm/wtmp (Solaris, AIX, HP-UX)
#cat /var/log/wtmp (LINUX)
#cat /var/adm/authlog (AIX, HP-UX)
#cat /var/log/authlog (Solaris)
#cat /var/adm/sulog (Solaris, AIX, HP-UX)
#cat /var/log/sulog (LINUX)
해당 로그를 확인하여 기준에 맞지 않은 계정은 불필요계정으로 인식하고 진단 합니다.
추후 위험 평가 등을 통해서 해당 계정이 필요한 경우 양호로 변경 가능 합니다.
– 불필요한 계정 제거 설정 확인 방법 및 점검 테스트
점검 방법에 대해서 알아보도록 하겠습니다.
해당 점검 항목은 보안적인 부분도 분명 있지만 관리적인 부분도 분명히 존재합니다.
그렇기에 계정 여부에 따라 조치 하면 될 거 같은데요.
아직 테스트 환경이 구성되어 있지 않다면 VMware 다운로드 및 설치 방법(무료 설치)와 CentOS Linux Containers 설치하기! 이 글을 참조하여 설치하시면 됩니다.
우선 etc/passwd을 통해 계정을 확인 합니다.
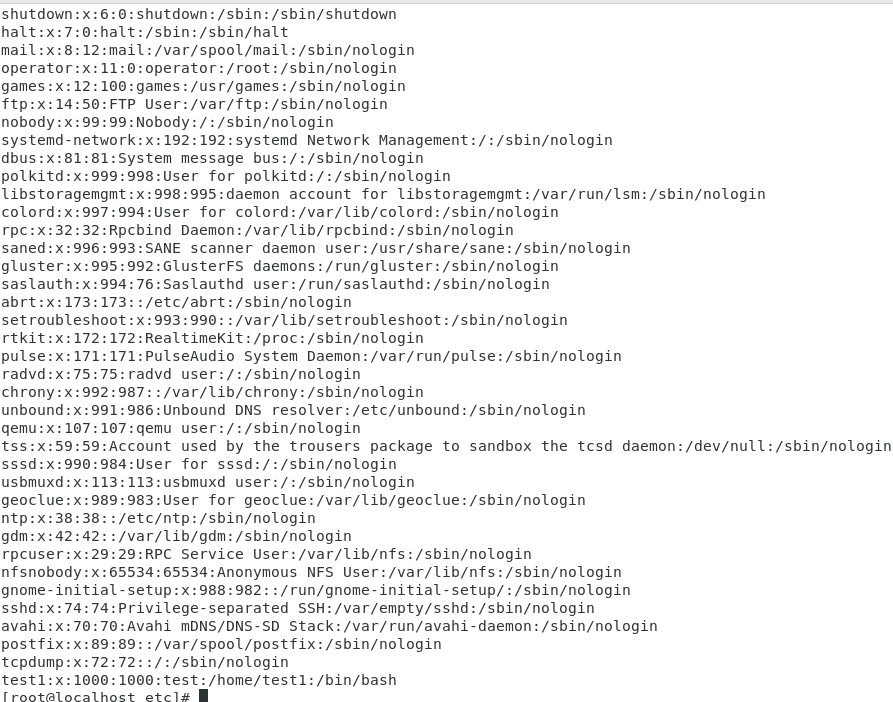
#cat /etc/passwd 파일을 열어보면 위와 같이 계정 정보가 나타나는데요.
앞서 이야기 드린것처럼 사용자가 생성한 계정은 현재 1000대 이상의 UID를 가지고 있습니다.
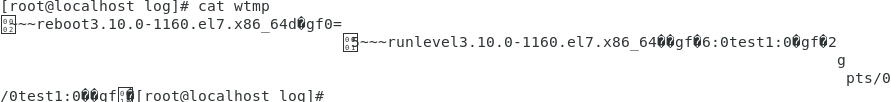
그리고 로그 파일을 확인 하면 이렇게 글씨가 깨져서 나오는데요.
일단 설치하지 마자 로그 파일(#cat /var/log/wtmp (LINUX))을 확인하였기에 별도의 내용도 존재하지 않습니다.
실제 진단이 필요한 서버의 경우 해당 로그에 접속 기록을 확인 할 수 있습니다.
기록을 확인하여 기준에 따라 불필요계정진단을 진행하면 됩니다.
– 마무리
불필요계정에 대해서 알아봤습니다.
해당 항목을 취약점으로 직접적으로 연결될 수 도 있으나, 관리적인 측면도 있는 항목입니다.
기업에 따라 기준이 조금 다를수 있으나, 불필요계정에 대해서는 철저하게 관리가 필요할거 같네요.
추가적으로 해당 항목은 마지막은 인터뷰를 통해 발견된 계정이 불필요한계정인지 확인하여 양호 취약을 판단하면 될 거 같습니다.